JAKARTA | KLIKGENZ.COM — Ponsel kini bukan lagi sekadar alat komunikasi. Di dalam satu perangkat, tersimpan data pribadi, akses media sosial, dokumen penting hingga aplikasi perbankan yang terhubung langsung dengan rekening.
Karena itu, satu kebiasaan kecil yang dianggap sepele bisa berubah menjadi celah bagi pelaku kejahatan siber.
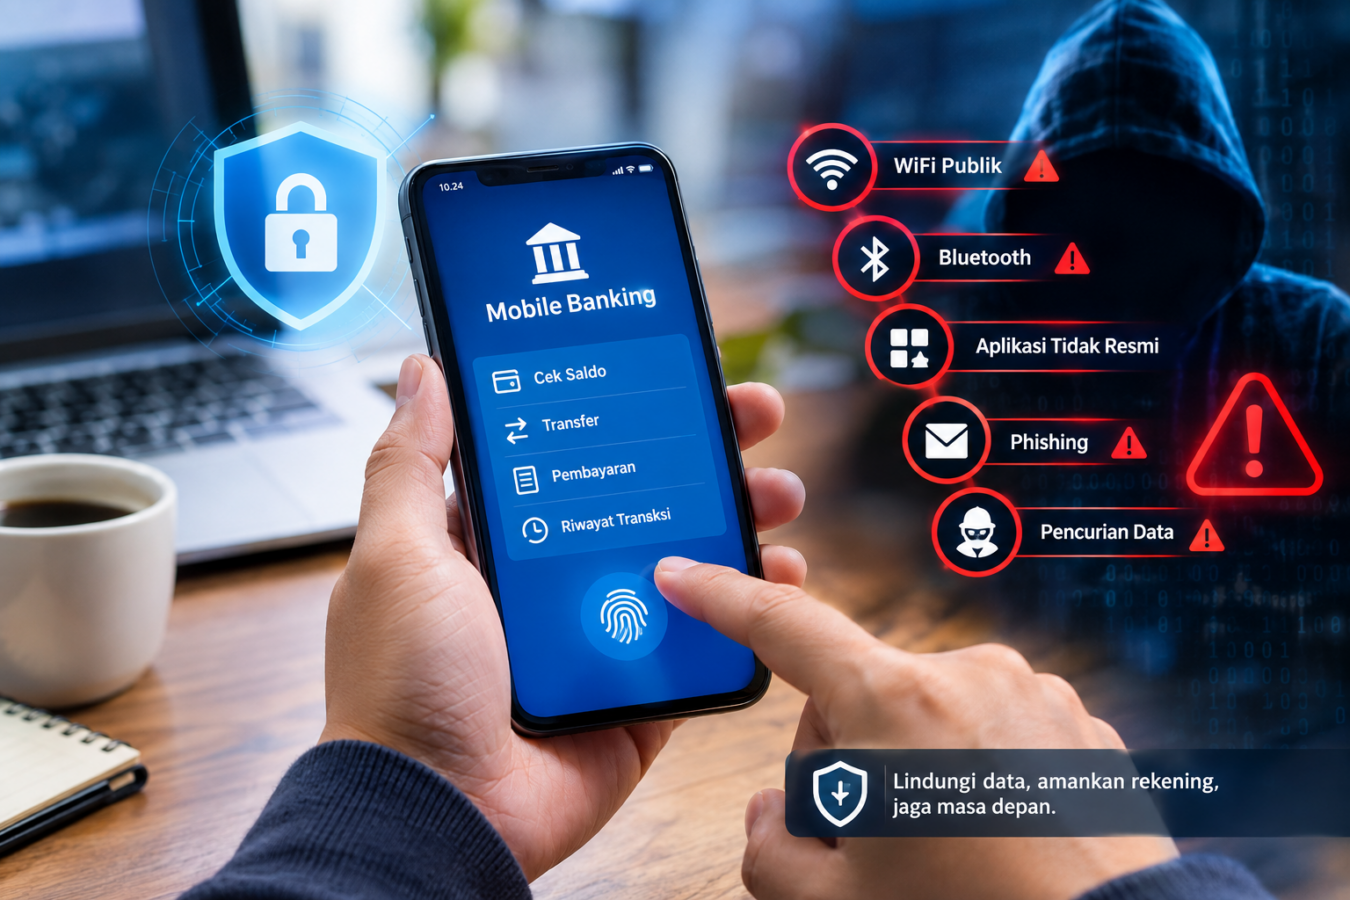
Ancaman tersebut tidak selalu datang dalam bentuk serangan teknologi yang rumit. Pengguna justru kerap menghadapi risiko ketika mengaktifkan koneksi nirkabel yang tidak diperlukan, menggunakan Wi-Fi publik untuk transaksi, mengunduh aplikasi dari sumber tidak resmi, atau memberikan kode OTP kepada orang yang mengaku sebagai petugas bank.
Badan Keamanan Nasional Amerika Serikat (NSA) dalam panduannya mengenai keamanan perangkat seluler mengingatkan pengguna untuk mematikan koneksi nirkabel yang tidak digunakan, termasuk Bluetooth dan Wi-Fi, serta menghindari jaringan Wi-Fi terbuka. NSA juga menyebut koneksi nirkabel publik dapat meningkatkan risiko terhadap data dan perangkat.
Sementara itu, Otoritas Jasa Keuangan (OJK) mengingatkan masyarakat agar tidak memberikan PIN maupun OTP kepada siapa pun, menghindari Wi-Fi publik saat melakukan transaksi keuangan, mengaktifkan notifikasi transaksi, serta memastikan aplikasi perbankan diunduh melalui sumber resmi.
9 kebiasaan yang perlu dihentikan
1. Jangan gunakan PIN yang mudah ditebak
Gunakan PIN atau kata sandi yang sulit ditebak. Hindari tanggal lahir, angka berurutan maupun kombinasi yang mudah dikaitkan dengan identitas pribadi.
Untuk layanan perbankan elektronik, ketentuan OJK mensyaratkan PIN minimal enam digit dan bank harus memiliki batas maksimum kesalahan memasukkan PIN untuk mencegah akses tidak sah.
2. Matikan Bluetooth dan koneksi nirkabel ketika tidak digunakan
Bluetooth, Wi-Fi dan koneksi nirkabel lainnya sebaiknya tidak dibiarkan aktif tanpa kebutuhan.
NSA secara khusus merekomendasikan pengguna menonaktifkan Wi-Fi, Bluetooth dan NFC ketika tidak digunakan.
3. Hindari transaksi perbankan melalui Wi-Fi publik
Jangan melakukan transfer, membuka mobile banking atau memasukkan informasi sensitif ketika menggunakan jaringan Wi-Fi publik yang tidak benar-benar Anda kenal.
NSA merekomendasikan penggunaan jaringan pribadi atau hotspot yang memiliki pengamanan kuat dibandingkan jaringan Wi-Fi publik.
4. Jangan asal mengisi daya perangkat di tempat umum
Gunakan pengisi daya dan kabel milik sendiri jika memungkinkan. Untuk kebutuhan di perjalanan, membawa power bank dapat menjadi alternatif yang lebih aman dibandingkan menggunakan fasilitas pengisian daya yang tidak diketahui keamanannya.
5. Unduh aplikasi hanya dari sumber resmi
Pastikan aplikasi diperoleh melalui Google Play Store, App Store atau kanal resmi pengembang.
Aplikasi yang tidak dikenal sebaiknya segera dihapus, terutama jika meminta akses yang tidak relevan dengan fungsi aplikasinya.
6. Jangan menunda pembaruan sistem
Pembaruan sistem operasi tidak hanya menghadirkan fitur baru. Pembaruan juga dapat memperbaiki kelemahan keamanan yang telah ditemukan.
Karena itu, ketika pembaruan keamanan resmi tersedia, jangan terus-menerus menundanya.
7. Jangan sembarang membuka tautan atau lampiran
Pesan yang mengatasnamakan bank, perusahaan ekspedisi, instansi pemerintah atau layanan digital tertentu harus diperiksa terlebih dahulu.
Jangan langsung mengklik tautan, mengunduh file atau memasukkan data pribadi hanya karena pesan tersebut terlihat meyakinkan.
8. Jangan melakukan root atau jailbreak sembarangan
Modifikasi sistem operasi dapat menghilangkan sejumlah perlindungan keamanan bawaan perangkat.
Jika tidak benar-benar memahami risikonya, sebaiknya gunakan sistem operasi dalam kondisi resmi dan selalu perbarui perangkat melalui kanal yang sah.
9. Biasakan memeriksa aktivitas rekening
Jangan hanya menunggu sampai muncul masalah.
Periksa mutasi rekening dan notifikasi transaksi secara berkala. Jika menemukan transaksi yang tidak pernah dilakukan, segera hubungi bank melalui kanal resmi.
OJK juga menganjurkan nasabah mengaktifkan notifikasi transaksi dan segera menghubungi bank apabila menemukan aktivitas mencurigakan.
Jangan pernah berikan PIN dan OTP
Salah satu aturan paling penting dalam keamanan perbankan adalah jangan pernah memberikan PIN, password, OTP maupun data rahasia perbankan kepada siapa pun.
Pelaku dapat mengaku sebagai petugas bank, customer service, aparat, kurir atau pihak lain yang terlihat meyakinkan.
OJK menegaskan bank tidak meminta PIN atau OTP kepada konsumen.
Bank BCA juga mengingatkan nasabah agar tidak memberikan PIN, OTP, password maupun data rahasia lainnya kepada pihak yang mengaku sebagai bank.
Pastikan nomor bank benar-benar resmi
Jika menemukan transaksi mencurigakan, jangan mencari nomor customer service secara sembarangan melalui media sosial atau situs yang tidak dikenal.
Gunakan kanal resmi bank.
Bank Mandiri: 14000.
BRI: 14017 atau 1500017.
BNI: 1500046.
BCA: 1500888.
Perbedaan nomor ini penting diperhatikan karena modus penipuan melalui nomor atau akun customer service palsu masih sering terjadi.
BCA, misalnya, mengingatkan nasabah untuk hanya menggunakan kanal resmi dan tidak mudah percaya terhadap nomor yang ditemukan dari situs pihak ketiga.
Saat ganti HP, jangan langsung serahkan perangkat lama
Jika mengganti ponsel, pastikan akun dan data penting pada perangkat lama sudah dipindahkan dan dihapus dengan benar sebelum perangkat diberikan kepada orang lain.
OJK juga memasukkan penghapusan jejak keuangan dari perangkat lama sebagai bagian dari tips aman bertransaksi secara digital.
Pada akhirnya, keamanan rekening tidak hanya bergantung pada kecanggihan aplikasi bank atau mahalnya harga ponsel.
Kebiasaan pengguna justru menjadi salah satu lapisan pertahanan terpenting.
Mematikan Bluetooth ketika tidak digunakan, menghindari Wi-Fi publik untuk transaksi keuangan, tidak sembarangan mengklik tautan, menjaga kerahasiaan PIN dan OTP, serta segera melapor ketika menemukan transaksi mencurigakan merupakan langkah sederhana yang dapat memperkecil risiko.
Ponsel boleh pintar. Tetapi penggunanya tetap harus lebih waspada.